企業の公開IT資産と脆弱性を可視化する「WideAngle ASM」を期間限定で無償提供
~サイバー攻撃のリスク把握を促進し、Webシステムのセキュリティ対策強化を支援~
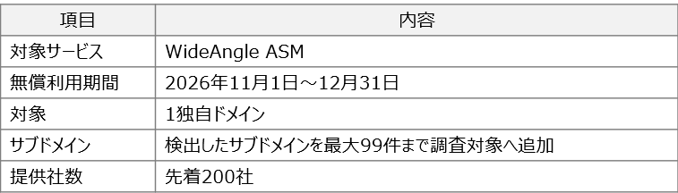
NTTドコモビジネス株式会社(旧 NTTコミュニケーションズ株式会社、以下 NTTドコモビジネス)は、企業のサイバーセキュリティ対策の強化を支援するため、インターネットに公開されているIT資産や、その脆弱性・設定不備などを可視化する「WideAngle※1 ASM※2」(以下 本サービス)を、期間限定で無償提供します。
1.背景
国内では、インターネットに公開されたWebシステムなどへの不正アクセスによる情報漏えいが相次いでいます。こうした状況を踏まえ、企業には、自社がインターネット上に公開しているIT資産を把握し、攻撃の起点となり得る脆弱性や設定不備を早期に発見することが求められています。
企業のWebサイトやWebサービス、クラウドサービス、VPN機器など、インターネットに公開されたIT資産は、サイバー攻撃の対象となる可能性があります。これらの資産や外部からアクセスできる接点は、「攻撃対象領域(Attack Surface)」と呼ばれます。特に、企業が把握していないサーバーやサブドメイン、不要な公開ポート、更新されていないソフトウェアなどが残されている場合、必要な対策が講じられず、不正アクセスなどにつながるおそれがあります。このため、第三者視点で公開IT資産を洗い出し、脆弱性や設定不備の有無を確認することが重要です。
NTTドコモビジネスは、公開IT資産の把握から、脆弱性への対応、アプリケーションの診断、攻撃通信の検知・遮断、脅威監視、インシデント発生時の対応まで、Webシステムを保護する多層的なセキュリティ対策を提供しています。
今回の無償提供を通じて、こうした対策の第一歩となる「攻撃対象の把握」に取り組む機会を提供し、お客さまによる自社の公開IT資産とリスクの把握、および必要な脆弱性対策への着手を支援します。
2.本サービスの概要
本サービスは、攻撃者と同じインターネット側の視点から企業のIT資産を調査し、公開IT資産とそのリスクを継続的に把握するサービスです。本サービスでは、IPアドレス、ドメイン、公開ポート、VPN機器・OS・ソフトウェアに関する情報、脆弱性情報などを自動的に検出します。また、週1回の定期スキャン、アラート通知、ダッシュボード、ヘルプデスクを提供しています。
※詳しくは説明資料もご参照ください。
3.Webシステムを守る包括的なセキュリティ対策
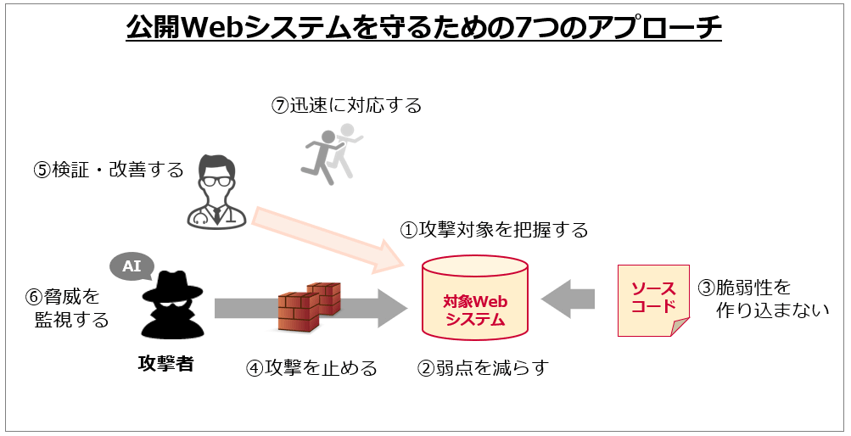
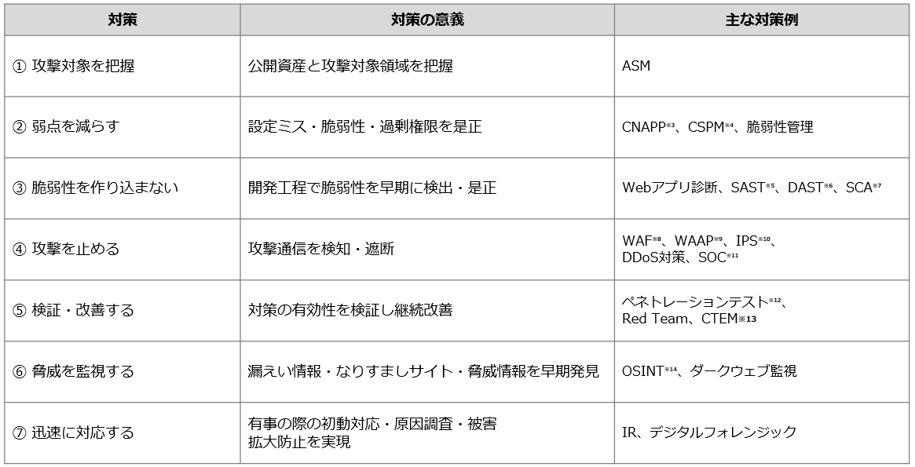
NTTドコモビジネスは、企業のWebシステムをサイバー攻撃から保護するため、「攻撃対象を把握する」「弱点を減らす」「脆弱性を作り込まない」「攻撃を止める」「検証・改善する」「脅威を監視する」「迅速に対応する」の7つの観点から、多層的なセキュリティ対策を支援します。公開IT資産の可視化に加え、脆弱性への対応やアプリケーションの診断、攻撃通信の検知・遮断、脅威監視、インシデント発生時の対応を組み合わせることで、Webシステムのセキュリティ強化を支援します。
4.お申し込み方法
NTTドコモビジネスグループの営業担当までお問い合わせください。
5.今後の展開
NTTドコモビジネスは、今回の「WideAngle ASM」の無償提供を通じて、お客さまによる公開IT資産とサイバーリスクの把握を促進し、脆弱性対策への着手を支援します。また、ASMによる公開IT資産の可視化に加え、クラウド環境の保護・設定管理(CNAPP/CSPM)、Webアプリケーション脆弱性診断、WebアプリケーションやAPIへの攻撃対策(WAF/WAAP)、セキュリティ監視(SOC)、公開情報を活用した脅威情報の収集・分析(OSINTモニタリング)、インシデントレスポンスなどを組み合わせ、お客さまのWebシステムに対する継続的かつ多層的なセキュリティ対策を支援していきます。
6.ウェビナーのご案内
本サービスを紹介するウェビナーを、以下のとおり開催します。
・タイトル:昨今急増するサイバー攻撃の背景を解説!
~AI時代に求められるリスクベースの脆弱性管理と多層防御~
・開催日時:(1) 2026年10月29日(木) 16:00~17:00
(2) 2026年11月5日(木) 12:00~13:00
・対象者:企業のセキュリティ担当者
・参加費:無料
・開催形式:オンライン
・お申し込み方法:ウェビナー事務局(wideangle-pr@ntt.com)までお問い合わせください。
「NTTコミュニケーションズ株式会社」は2025年7月1日に社名を「NTTドコモビジネス株式会社」に変更しました。私たちは、企業と地域が持続的に成長できる自律・分散・協調型社会を支える「産業・地域AXのプラットフォーマー」として、新たな価値を生み出し、豊かな社会の実現をめざします。
※1:「WideAngle」とは、NTTドコモビジネスが提供する総合リスクマネジメントサービスで、オンプレミス、クラウド、ハイブリッドなど、さまざまなICT環境に対しマネージドセキュリティサービスを提供します。
※2:ASM(Attack Surface Management)とは、外部から攻撃を受ける可能性のある資産の脆弱性対応などを管理する営みのことです。
※3:CNAPP(Cloud Native Application Protection Platform)は、クラウドネイティブアプリケーション保護プラットフォームという、クラウドセキュリティの考え方であり、クラウドの設定ミス、脆弱性の発見、権限の過多、マルウェアの検出を可能とします。
※4:CSPM(Cloud Security Posture Management)とは、クラウド環境の設定状況を継続的に確認し、設定不備やセキュリティリスクを可視化・管理するための仕組みです。
※5:SAST(Static Application Security Testing)とは、ソースコードなどを静的に解析し、脆弱性を検出する手法です。
※6:DAST(Dynamic Application Security Testing)とは、動作中のアプリケーションを外部から検査し、脆弱性を検出する手法です。
※7:SCA(Software Composition Analysis)とは、利用するライブラリなどの構成要素を分析し、既知の脆弱性などを確認する手法です。
※8:WAF(Web Application Firewall)とは、Webアプリケーションへの通信を監視し、サイバー攻撃などの不正な通信を検知・遮断する仕組みです。
※9:WAAP(Web Application and API Protection)とは、WebアプリケーションとAPIを対象とする保護機能の総称です。
※10:IPS(Intrusion Prevention System)とは、ネットワークへの不正な通信を検知し、遮断する侵入防御システムのことです。
※11:SOC(Security Operation Center)とは、サイバー攻撃の検知や分析を行い、対策を講じる専門組織のことで、各種セキュリティ装置やネットワーク機器、サーバーの監視や、それらから出力されるログの分析、サイバー攻撃を受けた場合の影響範囲の特定、サイバー攻撃を阻止するためのセキュリティ対策の立案などを担います。
※12:ペネトレーションテストとは、実際の攻撃者と同じ手法を用いてシステムやネットワークへの侵入を試し、セキュリティ対策の有効性を検証するテスト手法です。
※13:CTEM(Continuous Threat Exposure Management)とは、企業や組織に存在するサイバー攻撃の対象領域とリスク(エクスポージャー)を攻撃者視点で継続的に発見・評価・検証・改善するためのセキュリティ対策管理手法です。
※14:OSINT(Open Source Intelligence)とは、公開情報を収集・分析する活動のことを指します。本資料では、脅威や情報漏えいの兆候の把握に活用しています。
関連リンク
・WideAngle ASMサービス紹介サイト
https://www.ntt.com/business/services/security/security-management/wideangle/asm.html
・企業のIT資産の弱点を可視化し、セキュリティリスクを軽減する「WideAngle ASM」を提供開始
https://www.ntt.com/about-us/press-releases/news/article/2025/0203.html